
セキュリティエンジニアの自己PR例文6選|実績を数値化する書き方
最終更新日:2026.10.23


セキュリティエンジニアの方、またはセキュリティエンジニアを目指す方向けに、選考で高く評価される自己PR文の作成方法を紹介します。
「定常業務ばかりで書くことがない」「未経験でもアピールするためにはどうすればいいのか?」自己PRの書き方は、エンジニアにとって面倒で、悩みの種です。
この記事では、評価ポイントを押さえたPR文の書き方の解説に加え、各領域別の例文や構成を整理するフレームワーク等、すぐに職務経歴書に落とし込める内容も用意しましたので、お役立てください。
とはいえ、やはり独学では自己PR文を書くのが困難、ということもあるでしょう。その場合はIT業界に精通したプロの力を借りるのが近道です。キッカケエージェントでは、経験豊富なアドバイザーが、最適な自己PR考案をサポートしますので、お気軽にお問い合わせください。
ITエンジニア転職のプロに
今すぐ無料で相談するセキュリティエンジニアの自己PRで採用担当者が重視する3大評価ポイント
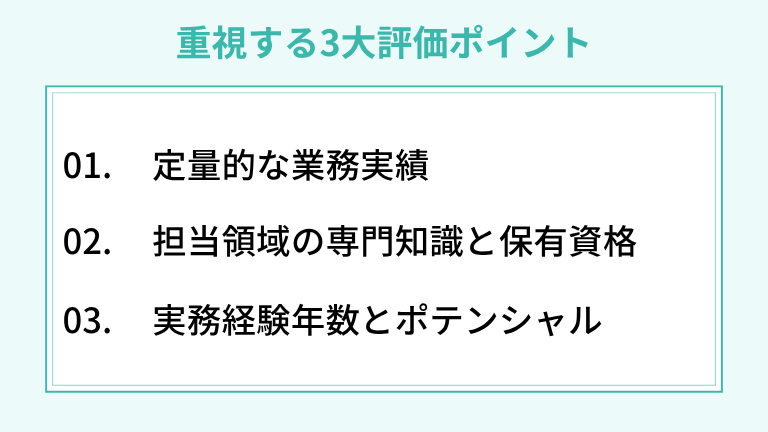
定量的な業務実績
セキュリティエンジニアの自己PRでは、業務実績を定量的な数値で示すことが必要不可欠です。単なる担当業務の列挙は避け、処理件数や時間短縮率等の数値を組み込むようにしてください。
普段の業務がいわゆる「縁の下の力持ち」的で、目立った成果が伝わりにくいセキュリティエンジニアだからこそ、数値を用いることによって説得力が加わり、相手へアピールできる効果が生まれます。
担当領域の専門知識と保有資格
セキュリティエンジニアの担当領域は幅広いため、その企業の募集要件に合致した専門スキルや資格を示すことが重要です。
複数のセキュリティ業務を経験している方も多いかもしれませんが、その中でどの領域(脆弱性診断、インシデント対応、クラウド、ポリシー策定等)に強みがあるのかを明確に伝え、さらにそれに付随した業務改善実績を示したり、保有資格を添えることで、企業側からの解像度が上がり、評価が高くなるでしょう。
実務経験年数とポテンシャル
企業担当者は、実務経験年数に応じた能力があるかどうかを重要視します。経験年数の長短に応じた適切なアピール材料を理解し、効果的に伝えていきましょう。
実務経験が3年以上ある場合は今までの実績やリーダー経験等を訴求していくようにし、経験が浅い場合は、積極的な自己研鑽・技術のキャッチアップといったポテンシャルをアピールするのが有効といえます。
セキュリティエンジニアの自己PR作成フレームワーク
実務エピソードを論理的に整理する4ステップ
実務エピソードを言語化する際には、以下のようにSTAR法というフレームワークを用いてトピックを整理して組み立てていくことで、説得力のあるストーリーラインに構成されます。
| 示す内容 | 例 | |
| Situation(状況) | 当時の状況 | レガシーVPNが残存しておりセキュリティリスクとなっていた |
| Task(課題) | 目標や課題 | 将来を見越したVPN運用の改善、ゼロトラスト移行 |
| Action(行動) | 目標達成や課題解決のためにとった行動 | VPN依存脱却のためのクラウド化とSASEの導入を立案、リード |
| Result(結果) | 行動した結果の成果 | クラウド移行が推進され、VPN接続トラフィック70%減、保守コスト50%抑制を実現 |
定常業務や地味な実績を数値化(Before/After)する変換手法
セキュリティエンジニアの日常業務は、開発プロジェクト等に比べると実績が地味になりがちです。採用担当者の目に留まるためには、単に作業内容を並べるのではなく、Before/Afterを数値化できる成果を抽出し、変化を明確に示しましょう。
- ログ解析作業を自動化し、対応時間を20%削減
- OWASP ZAPを利用し、重大レベルの脆弱性を1案件あたり平均14件未然検知
文字数制限に対応する要約・拡張フレームワーク
応募書類のフォーマットによって字数制限が異なるので、それに合わせて自己PRを要約、拡張することが必要です。
| 字数 | 構成要素 | |
| 職務経歴書向け自己PR文 | 約400字 | 強み(経験・スキル)エピソード(課題・行動・結果)貢献(貴社での活かし方) |
| 履歴書向け自己PR文 | 約200字 | 強み(経験・スキル)成果貢献(貴社での活かし方) |
履歴書では、強み+成果+貢献を簡潔にまとめるようにし、職務経歴書では、成果のプロセスをより詳しく、STAR法ベースのストーリーとして記載します。
【経験者向け】セキュリティエンジニアの自己PR例文
脆弱性診断・ペネトレーションテスト担当の例文
| 例文 |
| 私の強みは、セキュリティ診断士として3年間の経験で培われた、Webサイトの脆弱性検出スキルです。これまでEC、コーポレートサイト等、様々なタイプのサイトを年間平均で45件診断し、1案件あたり平均14件の脆弱性を抽出してきた実績があります。2025年には発見・報告した脆弱性に対してCVEで IDが 2件割り当てられ、ニュースにも取り上げられました。 前職は開発エンジニアだったので、サイト制作者の目線からコードの動きを理解した手動診断を得意としているほか、業務改善にもスキルを活かしています。自動診断においてはBurp SuiteのExtender APIを活用しJavaで機能拡張を作成、GraphQLの診断工数を1時間から15分へと短縮しました。実績が評価され、今年からはチームリーダーとして運用会議への出席や新人エンジニアへの指導も担当しています。 貴社では、これまでの経験を活かしながら、デジタル・フォレンジックやペネトレーションテストの領域において、自分の技術を役立てていきたいです。 |
SOC・CSIRT・インシデント対応担当の例文
| 例文 |
| 私の強みは、迅速で正確なログ分析やインシデント対応スキルと、それを実現するための改善提案力です。 エンドポイント数約1万5000台の大規模環境で24時間365日セキュリティ監視を行うSOCチームのメンバーとして、現在では月間平均5000件のアラートを一次切り分けし、年間で10件のセキュリティインシデントを対応しています。 2023年度にEDR/SIEMが導入され、不審な動きの迅速な検知とログ収集の一元化が実現されましたが、当初は過検知によるアラート数の増大により、インシデントが埋もれ対応が遅れるリスクがありました。そこで私がリードしてアラートのフィルタリングとSIEMのチューニングに取り組み、誤検知率を90%から30%まで減少させることに成功、インシデントの平均復旧時間(MTTR)も50分から20分まで短縮されました。結果、2025年にマルウェア侵入という重大インシデントが発生した際も、迅速な検知と対応で暗号化や情報漏洩の被害を0に抑えています。 貴社では、これまでの運用経験と知識を活かしつつ、より高度な分析と改善を担うことでセキュアな環境の維持に貢献したいと考えています。 |
クラウドセキュリティ(AWS/GCP/Azure・IaC)構築担当の例文
| 例文 |
| 私は、クラウド環境における強固かつ効率的なセキュリティ設計、構築力を強みとしています。 2022~2025年までは、主にAWS環境にてIAMのユーザー権限設計や、Amazon GuardDuty、Inspector、CloudTrailの設定、チューニングを担当。AWS Security Hubを利用してクロスリージョン間における複数のセキュリティサービスのログを一元的に集約させ、監視、分析にかかる時間を40%短縮することに成功しました。 現在構築に携わっている環境はサーバー数が120台と大規模であり、手作業での環境構築では、リソース管理の工数と作業ミスの発生が課題になっていました。そこで私が率先してIaCを用いた自動化、標準化に取り組み、TerraformとAnsibleを使ったコード化を実現、構築工数を70%削減したほか、設定漏れやミスといったヒューマンエラーを0件に抑えました。 貴社では、オンプレミスからAWSへの移行案件において今までの経験を基に、セキュアで安定した基盤の構築に貢献したいと思っています。 |
社内SE・セキュリティガバナンス・規約策定担当の例文
| 例文 |
| 私は社内の情報システム部門にて4年間セキュリティ戦略・推進を担当し、周囲を巻き込みながら課題を解決していく力を強みとしています。 ISMS認証取得のメイン担当として、経営層や部門長とも密に連携しプロジェクトを推進しました。コンサルタントに丸投げせず、協働してポリシーやマニュアルの整備を行い、予定通り6ヶ月での取得を実現しました。その際、審査員よりセキュリティ教育の形骸化を指摘されたことで、改善に着手。教育体制の見直し、および全社員対象の抜き打ちでの不審メール対応訓練を新たに年2回実施、受講率や開封率等15項目にKPIを設定し、翌年には全項目で目標を達成することができました。ISMS維持審査でも高評価を受けています。 これらの経験を活かし、GRC、監査チームの一員として貴社の持続的なリスク保護と成長に貢献したいと考えております。 |
【未経験者向け】セキュリティエンジニアの自己PR例文
サーバー・ネットワークエンジニアからセキュリティへの移行例文
| 例文 |
| 私は、機器の安定稼働はもちろん、先手を打ったセキュリティ対策により脅威を未然に防ぐことを強みとする、サーバーエンジニアです。 大手企業内で5000人超が利用するオンプレミスの機密文書サーバーの構築から携わり、4年間運用してきました。自発的に最新のセキュリティ情報を収集、勉強しており、特にOSハードニングに重点的に取り組みました。 脆弱性が発見されたプロトコルや、バージョンアップされていないアプリケーション、利用が少ないユーザーアカウント等のリスクを年間平均10件自主的に検出、随時排除していく活動を実施し、4年間セキュリティインシデントの発生を0件に抑えました。また、毎年実施されるプラットフォーム診断の結果では、管理しているサーバー6台とも、3年連続で重大、緊急レベルの脆弱性検出が0件となっています(全サーバー平均2.7件)。 貴社ではこれまでの経験とプロアクティブな姿勢を活かし、セキュリティの専門家として早期に戦力となれるよう精進したいです。 |
バックエンドエンジニアからセキュアプログラミング強みでの移行例文
| 例文 |
| 私の強みは、セキュリティを組み込んだ、安全性の高い設計と開発力です。3年間バックエンドの開発チームに所属し、大規模ECサイトやSaaSプロダクトで計70のAPIをゼロベースから構築してきました。 セキュアコーディングに興味を持ち、書籍にて自己学習した知見を元に、OWASP Top10に基づいたセキュリティ基準を明文化し、チームに展開。また、Snykも導入し、開発工程から脆弱性の解析を実施したことで、コードレビューにおける指摘と修正時間を25%削減、テスト以降の手戻り工数を60%削減しました。現在、現場ではGitLabを導入してデプロイの自動化に取り組んでおり、私はセキュリティスキャンを組み込んだDevSecOpsの検証をしています。 今までのスキルを基にセキュリティチームの一員として、脆弱性診断やログ解析等仕事の幅を広げ、貴社の信頼性と事業成長を支えていきたいです。 |
「自分のキャリアが、上記6種類のどれにも当てはまらない」「例文に示されているような実績がとても見つからない」など、まだイメージが定まらない方はプロのアドバイザーの力を借りるのも手です。キッカケエージェントにお気軽にご相談ください。
ITエンジニア転職のプロに
今すぐ無料で相談する自己PRで評価を高める最新技術スタック・専門用語の盛り込み方
クラウド・コンテナセキュリティ関連用語を実績文脈へ組み込む方法
モダンなインフラ環境におけるセキュリティの知見をアピールできる関連用語を、以下の表にまとめました。技術概念・仕組みと個別ツール名を混同しないようにし、自己PR内に組み込む際は「GitHub ActionsにSnykを組み込んで、CI/CDセキュリティを導入した」のように、「(ツール名)~を用いて、(仕組み)を実現」という言い回しが有効です。
| 概念、仕組み | ツール | |
| AWS/Azureセキュリティ | MFA、IAM、CSPM | AWS IAM、Entra ID、AWS Security Hub、Defender for Cloud等 |
| コンテナ、CI/CDセキュリティ | DevSecOps、CI/CD、マイクロセグメンテーション | GitHub Actions、GitLab、Snyk、Kubernetes等 |
監視・防御ソリューション関連用語を運用成果として示す方法
現在のセキュリティの考え方はゼロトラストが基本なので、関連用語を含めて運用成果を記載し、アピールしたいところです。「全端末にEDRとしてTaniumを導入、SIEMにSplunk ESを採用しログ解析を効率化」等、仕組みに対しツールを補足しましょう。
| 概念、仕組み | ツール | |
| 監視・防御 | ゼロトラスト、NGAV、EDR/XDR/MDR、SIEM、SOAR | Tanium、CrowdStrike Falcon、SentinelOne、Splunk、Trellix SIEM等 |
Python・Bashを活用した業務自動化・開発力のアピール方法
Linux環境ではPythonやBash、Windows環境ではPowerShell等の言語を活用することで、診断レポート出力やログ集計の自動化実績ができます。「ZabbixスクリプトをBashで記述し、特定のログ内容から自動でメールとSlack通知を出す処理を実装、工数〇時間削減」等とアピールしましょう。開発力を兼ね備えたセキュリティエンジニアとして差別化できます。
採用選考で効果的にアピールできるセキュリティ資格とアピール方法
国内で信頼性の高い「情報処理安全確保支援士」のアピール方法
情報処理安全確保支援士(登録セキスペ)は、日本で唯一のサイバーセキュリティに関する国家資格で、セキュアなネットワークの設計や暗号化等高度なセキュリティ技術の証明になります。
「○年の業務で得た知識の証明として取得」といった書き方の他に、「試験勉強の過程で蓄積された知識を業務でも活かしている」といったアピールも功を奏するでしょう。
国際的価値の高い「CISSP・CEH・AWS認定」のアピール方法
CISSPは、グローバル的なセキュリティ資格の最高峰で、ガバナンス設計やリスク管理の専門性を証明するものです。すでにそのような業務経験を持つセキュリティエンジニアが、外資系企業、大手企業のガバナンス設計担当等、より高年収のポジションに応募する際に記載すると効果が大きいです。
CEH(認定ホワイトハッカー)は、脆弱性診断エンジニアが、ペネトレーションテスト担当やホワイトハッカー、セキュリティコンサルにキャリアアップする際の強力なアピールになります。5日間の講習を受講した場合はその旨書いておくと、面接担当者の興味を惹きつけるかもしれません。
AWS Certified Security – Specialtyは、AWS環境におけるセキュリティに特化した専門資格で、クラウドセキュリティの求人に応募する際、即戦力の証明になります。また、実務経験がなくてもこの資格を持っているとポテンシャルで書類選考を通過する可能性があるので、未経験者は自己PRに盛り込むとよいでしょう。
資格勉強中・取得予定をポジティブにアピールするテクニック
資格が未取得の状態であっても、書き方を工夫することでキャッチアップ意欲として高評価に繋がります。ポイントは単に「〇年〇月取得に向けて学習中」という表記だけでなく、具体的な学習アウトプットやハンズオンを添えることです。それにより、応募者が実際に手を動かしている事実が伝わるでしょう。
応募書類を提出する前に確認すべき自己PRチェックリスト
募集要件と自己PRのアピール軸が一致しているか
せっかく良い自己PRを書いても、それが応募先企業のターゲット像とずれていては無意味です。求人票の「必須要件」「歓迎要件」を見直して、自己PRで強調している強みが合致しているか確認してください。たとえば、企画・ガバナンス担当の求人なのにログ解析スキルをアピールしても嚙み合いません。
職務経歴書本文との内容矛盾や誤字脱字がないか
職務要約や職務経歴の詳細と自己PRをしっかりと見比べ、数字や時期が矛盾していないかをチェックしてください。誤字脱字も同様で、少しのイージーミスが書類全体の信憑性を損なってしまうので、注意が必要です。
1人での書類作成や選考対策に不安なら「キッカケエージェント」の伴走サポートがおすすめな理由
IT領域に精通した専任担当者による手厚い書類作成支援・代行がある
技術的な実績やアピールポイントも、一人ではなかなか言語化しにくいのが正直なところでしょう。キッカケエージェントでは、元エンジニアのアドバイザーが書き方のノウハウ伝授からエピソードの数値化、強みの抽出までマンツーマン支援で、完成度を高めていきます。書類通過率を高める書類作成をサポートします。
企業役員や人事から直接得た「生の評価ポイント」で志望企業別の面接対策ができる
キッカケエージェントでは、書類選考のその先まで見据えて対策します。作成した自己PRを面接でどう伝えれば評価されるか、専任担当者が各企業の役員や人事、現場マネージャーから直接把握した「実際の質問リスト」や「求める人物像」に合わせて自己PRのアピール方法を最適化することで、具体的な面接対策を行います。
丁寧な面談でミスマッチのない求人厳選と妥当な年収交渉を行ってくれる
転職エージェントに登録すると無差別に大量応募される、と不安な方も多いでしょう。キッカケエージェントでは30〜40社の大量応募を行わず、丁寧なヒアリングを通じて厳選した求人のみを提案します。自身のキャリアパスに合致する企業だけに絞り、納得感のある年収・条件で交渉することで、一人ひとりに寄り添った転職活動をサポートします。
下記リンクから、お気軽にお問い合わせください。
ITエンジニア転職のプロに
今すぐ無料で相談するまとめ:自分専用の自己PRを完成させて転職活動を成功させよう
作成した自己PR文の最終確認ステップ
セキュリティエンジニアの自己PRの書き方で重要なのは、「定量的な業務実績」「強みとなるスキルを明確に示す専門用語や資格」「経験年数に応じた適切なアピール」の3点です。あらためて、作成した自己PR文を見直し、その3点が募集要件・志望動機と矛盾ない形で揃っているかどうかを最終確認してみましょう。
プロのサポートも活用しながら職務経歴書をブラッシュアップしよう
自己PRが完成しても、終わりではありません。続いて応募手続きに移りますが、自己PRを軸とした職務経歴書全体のブラッシュアップも必要となりますし、面接対策も重要になってくるでしょう。
一人では不安な場合は、プロのサポートを活用してください。キッカケエージェントでは、ITエンジニアに特化したキャリアアドバイザーが、職務経歴書全体の完成はもちろん、自己PRを面接でどう話せばいいかも含めて、手厚く支援いたします。無料でご利用いただけますので、まずはお気軽にご相談ください。
ITエンジニア転職のプロに
今すぐ無料で相談するShare:
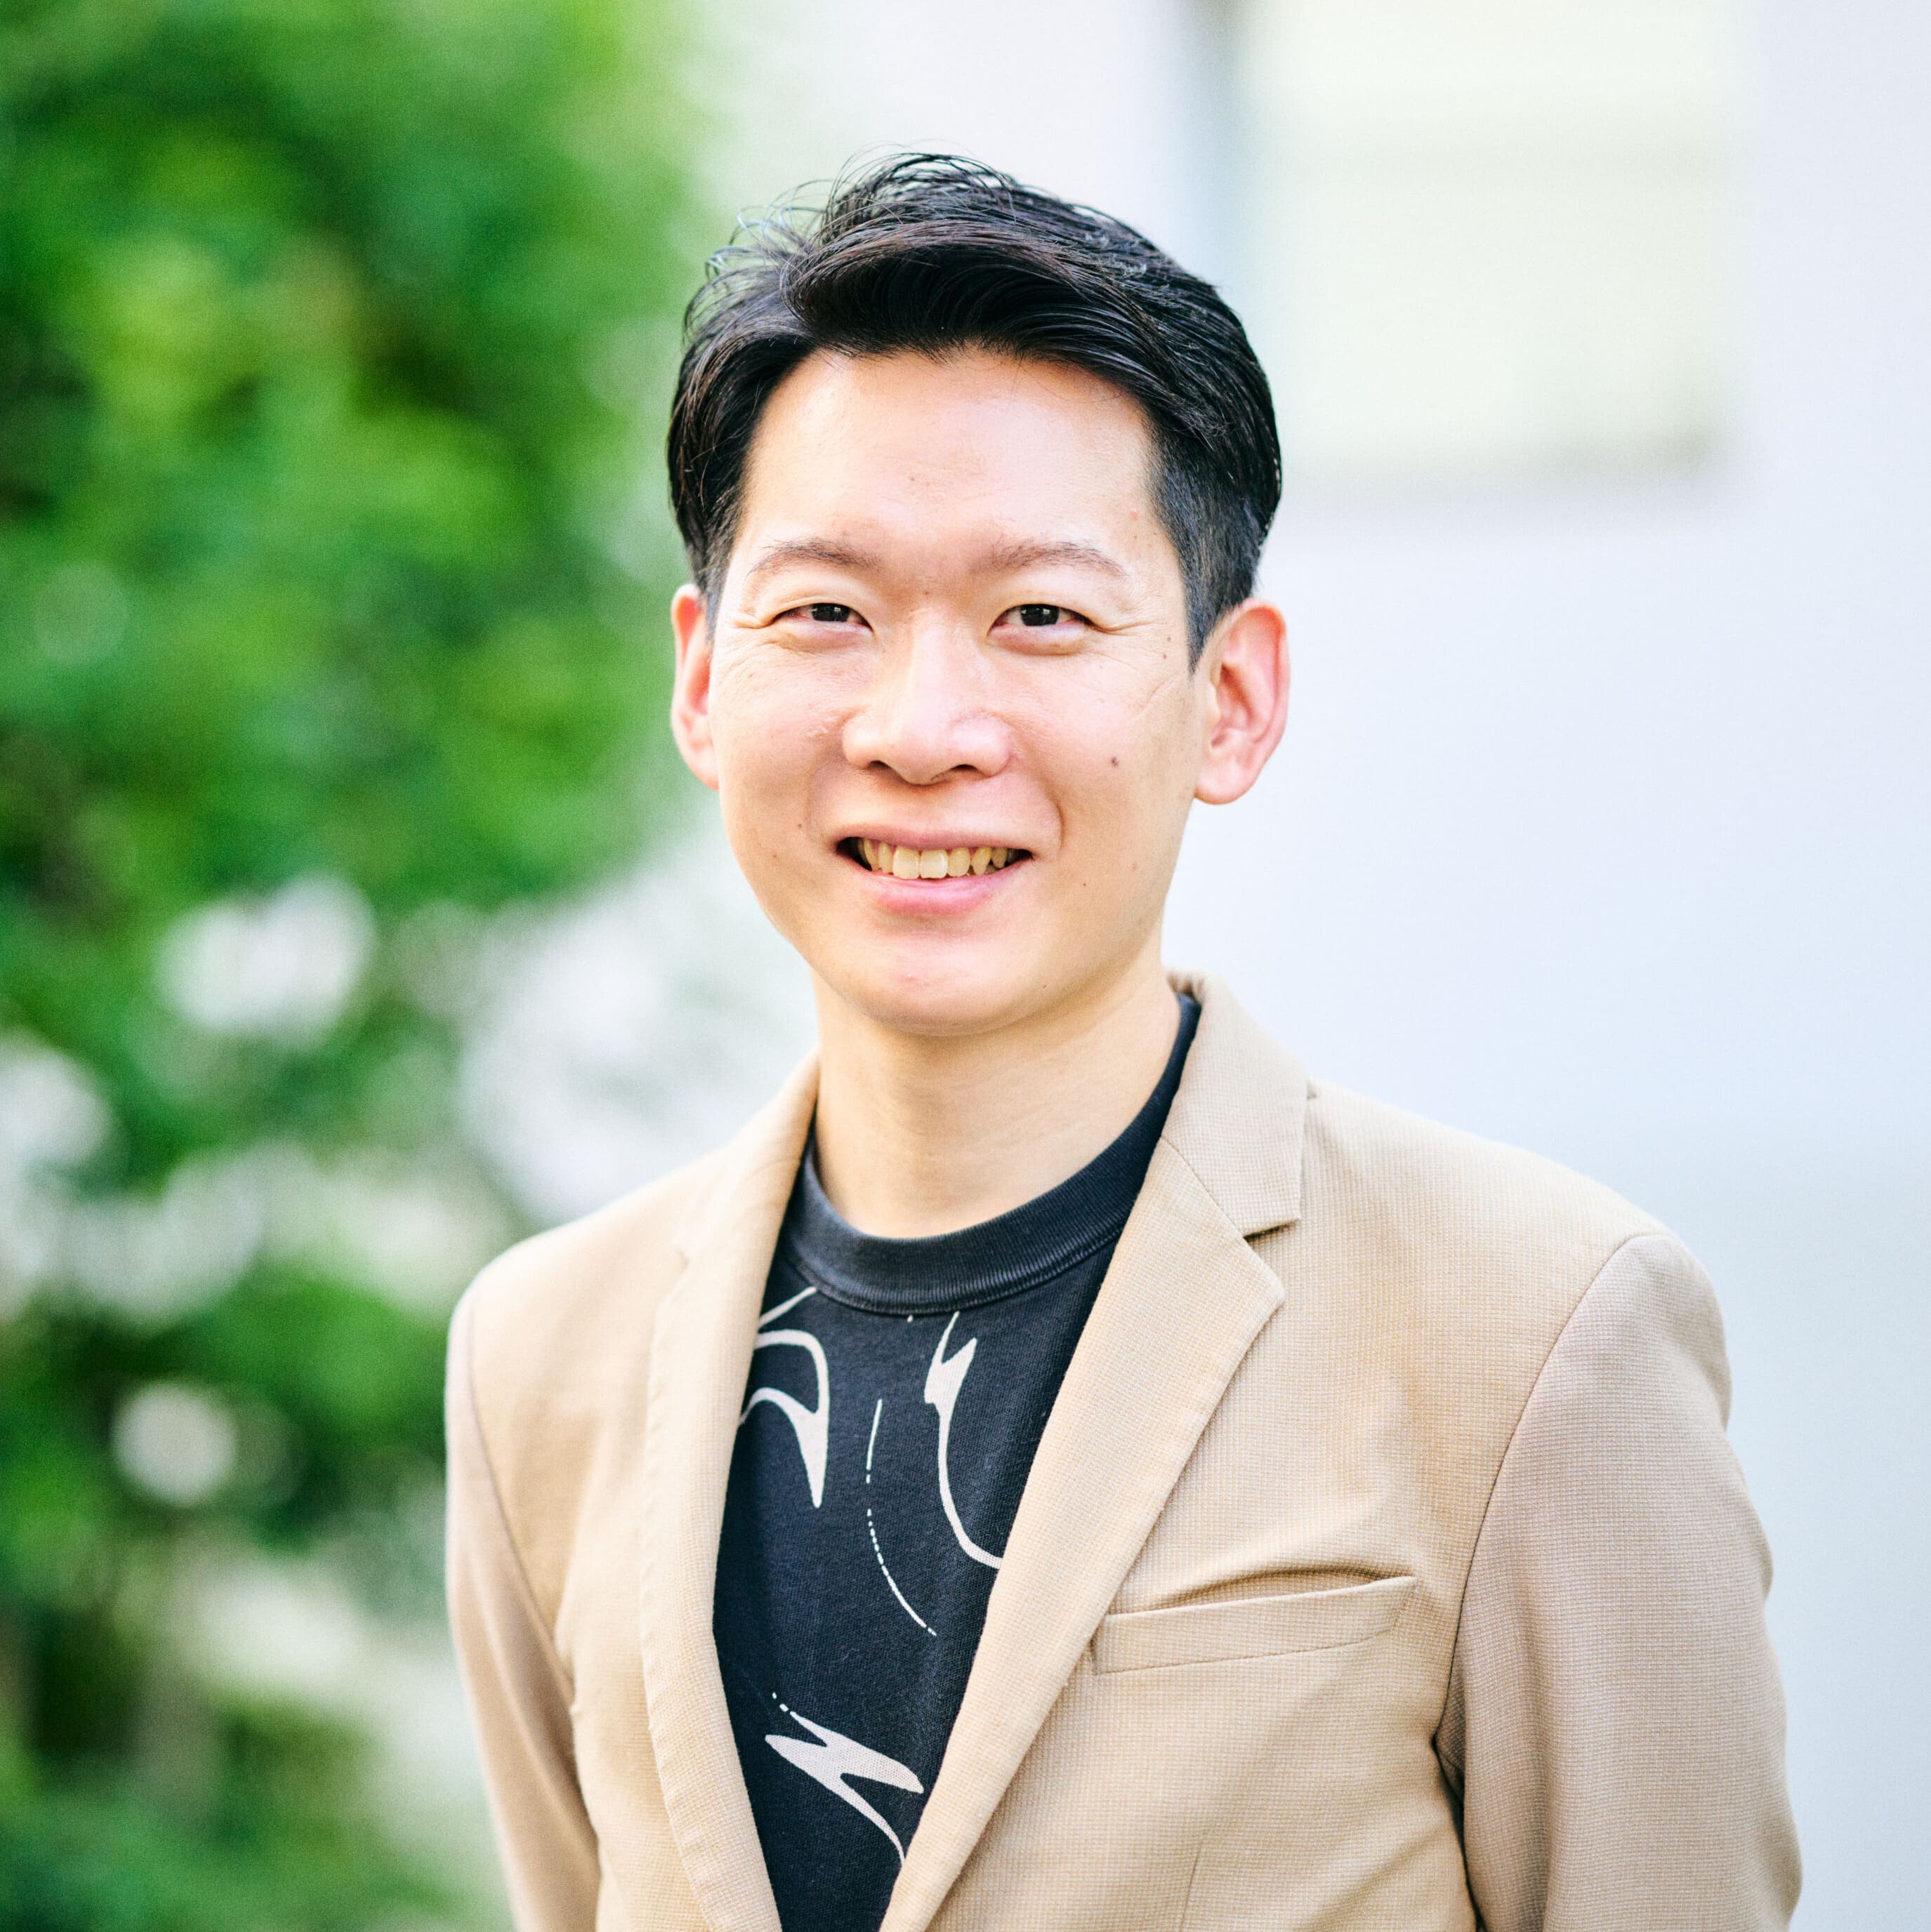
この記事を監修した人
毛呂 淳一朗 「IT菩薩モロー」
YouTubeでITエンジニアの転職やキャリアに関する情報を発信するキャリア系インフルエンサー。YouTubeチャンネル登録者数は3.4万人(2025年4月時点)。
エンジニア採用担当としての経験も豊富で、企業が求める人材や視点も熟知。その経験を活かし、現在はITエンジニア特化のキャリア支援企業「キッカケエージェント」を立ち上げ、月間120人のITエンジニアと面談を行う。エンジニアのキャリア志向と企業課題の解決を両立する最適な人材紹介を提供。

参考記事
転職のミスマッチをゼロにする
キッカケエージェントは、あなたのオンリーワンのエンジニアキャリアを共創します
エンジニア専門の転職エージェントとして、次のようなサポートの質・カバー範囲の広さが評価されています。
- 高いマッチング精度(入社後定着率98.49%※1)
- 年収UP実績が豊富(平均約72万円UP※2)
- 面倒な書類作成を代行
- 転職させない判断ができる
転職が初めての方だけでなく、キャリアにモヤモヤを抱えている方々が素晴らしい企業と巡り会うためのサポートをいたします。
※1:2025/01/01~2025/12/31までの入社者465人中、半年以内に退職した人が7人。
※2:2025年の20~30歳内定承諾者を対象とし、年収の減少・維持を含む全データの平均値を算出。
ITエンジニア転職のプロに
今すぐ無料で相談する